SOC 2の取得、日本にいながらスムーズに。
Vanta導入支援 × SOC 2
「米国の取引先からSOC 2レポートを求められた」——その瞬間から何をすべきか。準備を自動化するVantaのご提供と、監査を担う米国監査法人Insight Assuranceのご紹介まで、入口はINNOOVに一本化。ツール選定と監査法人探しを別々に行う必要はありません。
SOC 2とは?——米国基準のセキュリティ報告書
SOC 2(Service Organization Control 2)は、米国公認会計士協会(AICPA)が定めた基準に基づき、企業のセキュリティ体制を独立した監査法人が評価・報告する制度です。ISO 27001のような「認証」ではなく、監査法人が発行する報告書(レポート)である点が特徴です。米国企業との取引、特にSaaS・クラウドサービスの提供では、契約条件としてSOC 2レポートの提出を求められるケースが一般的になっています。
Type 1とType 2の違い
| Type 1 | Type 2 | |
|---|---|---|
| 評価対象 | ある時点での統制の「設計」 | 一定期間(通常3〜12ヶ月)にわたる統制の「運用」 |
| 取得までの期間 | 比較的短期 | 観察期間が必要なため長期 |
| 取引先からの信頼度 | 入口として有効 | 実務で求められるのは多くの場合こちら |
まずType 1を取得し、観察期間を経てType 2へ進むのが一般的なルートです。
5つのトラストサービス規準(TSC):セキュリティ(必須)、可用性、処理のインテグリティ、機密保持、プライバシーの5規準から、事業内容に応じて対象を選択します。
なぜ今、日本企業にSOC 2が必要になるのか
- 米国企業との取引条件セキュリティレビューの段階でSOC 2レポートの提出を求められ、ないと商談が進まない
- 海外展開北米市場向けSaaSでは事実上の参入要件
- 外資系企業・グローバル親会社の要請グループ基準としてSOC 2を要求されるケース
- 大手企業のベンダー管理強化国内企業でも、委託先評価にSOC 2を採用する動きが拡大中
SOC 2取得の3つのハードルと、その解決策
英語の基準・膨大な証跡
AICPAの基準はすべて英語で、求められる証跡は多岐にわたります。
Vantaが解決
SOC 2はVantaの原点です。必要な統制がテンプレート化されており、証跡はクラウド・SaaS連携で自動収集。観察期間中の統制運用も継続的モニタリングで維持できます。
監査法人が見つからない
SOC 2の監査ができるのはAICPA基準に対応した監査法人のみ。日本から適切な監査法人を探すのは大きな負担です。
Insight Assuranceのご紹介で解決
INNOOVは米国の監査・コンプライアンス支援企業Insight Assuranceとパートナー契約を締結しており、SOC 2監査の実績豊富な監査法人をご紹介できます。ツールの契約と監査手配の入口を一本化できます。
英語でのやり取りへの不安
基準もレポートも英語。社内に英語人材が少ないと、進行そのものが不安になります。
日本語サポートで解決
ご相談・契約はINNOOVが日本語で対応し、導入後の立ち上げ・運用はVantaのカスタマーサクセスが日本語で支援します。
取得までの流れと期間の目安
スコープ決定
対象サービス・対象TSCを決めます。
ギャップ分析
Vantaで現状と要求事項の差分を可視化します。
統制の整備
規程整備・技術的統制の導入を行います(Vantaで自動化)。
開始から2〜4ヶ月Type 1監査
統制の「設計」を評価します。キックオフから2〜4ヶ月程度が目安です。
3〜12ヶ月観察期間
Vantaの継続的モニタリングで、統制運用を維持・記録します。
合計6ヶ月〜1年Type 2監査
統制の「運用」を評価します。合計で6ヶ月〜1年程度が目安です。
※期間は対象範囲・現状の整備状況により変動します。
SOC 2取得の最短ルートをご案内します
取引先からの要求内容をお聞かせいただければ、Type 1/Type 2どちらをいつまでに取るべきか、Vantaでの準備と監査法人の手配を含めた進め方をご提案します。
ISO 27001(ISMS)との関係
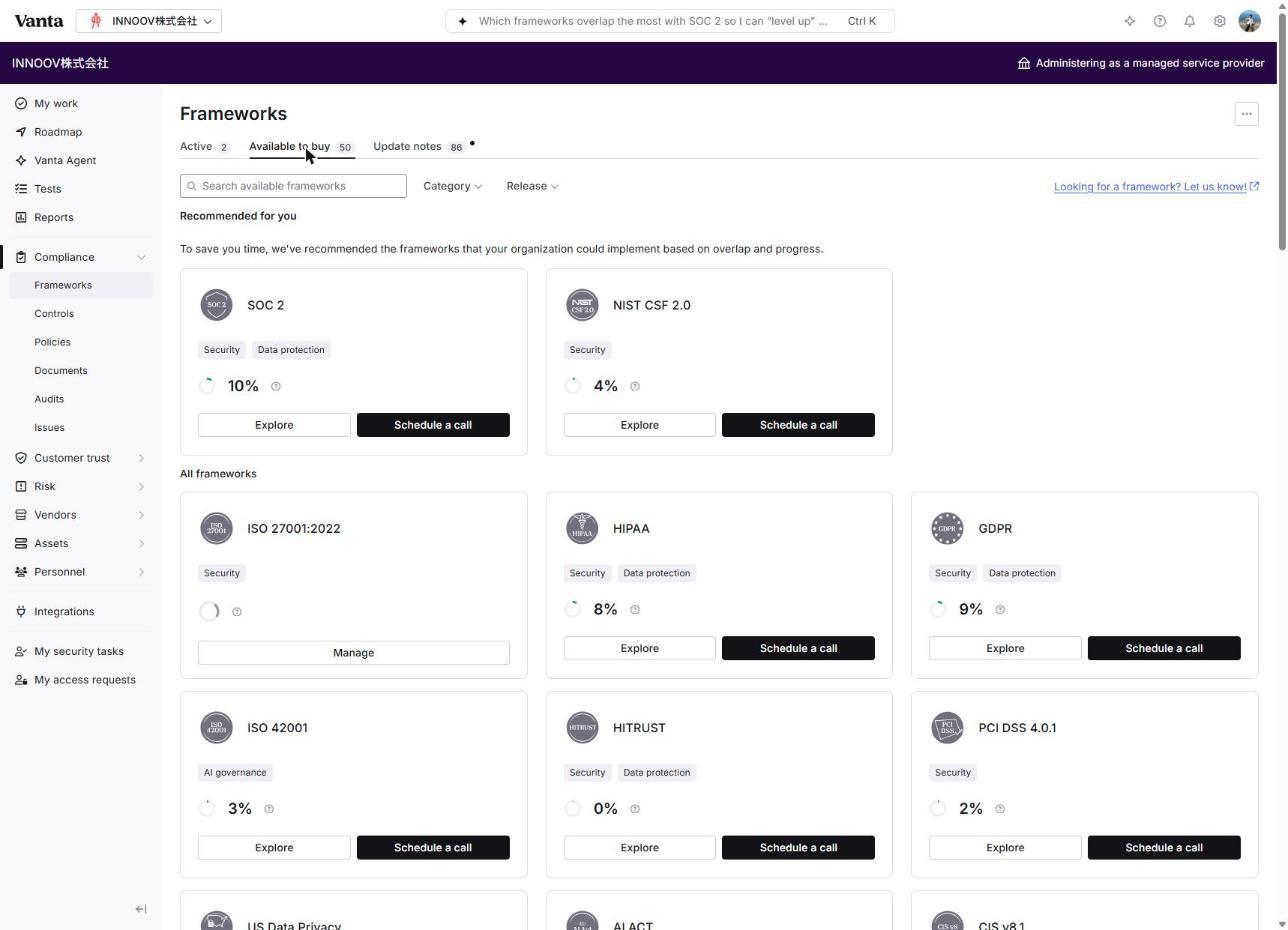
「ISMSは持っているが、SOC 2も必要になった」——このケースはVantaが最も得意とするところです。フレームワーク間で要求事項が自動マッピングされるため、ISMSで整備した統制・証跡の多くをSOC 2に流用できます。逆に、SOC 2から始めて後からISO 27001を追加することも同様に効率的です。
費用の考え方
SOC 2の総費用は、大きく2つで構成されます。どちらもまとめてINNOOVにご相談いただけます。
① Vantaのライセンス費用
ユーザー数・対象フレームワーク数に応じたお見積もり。カスタマーサクセスのサポート込み。詳しくは料金ページをご覧ください。
② 監査費用(監査法人へ支払い)
Type 1 / Type 2、対象範囲により変動します。全体予算の概算からのご相談も歓迎です。
よくあるご質問
SOC 2とSOC 1、SOC 3の違いは何ですか?
SOC 1は財務報告に関連する内部統制、SOC 3はSOC 2の要約を一般公開向けにしたものです。取引先のセキュリティレビューで求められるのは通常SOC 2です。
Type 1を飛ばしてType 2から取得できますか?
可能です。ただし観察期間の運用実績が必要なため、初回はType 1で早期にレポートを持ち、並行して観察期間を走らせる進め方が実務的です。取引先の要求に応じてご提案します。
英語が不安ですが、進められますか?
はい。製品UIは現在英語ですが(日本語化が進行中)、ご相談・契約はINNOOVが日本語で対応し、導入後もVantaのカスタマーサクセスが日本語でサポートします。
レポートは英語ですか?
はい、SOC 2レポートは英語で発行されます。取引先への提出物としてはそのまま利用できます。
監査法人は必ずInsight Assuranceになりますか?
いいえ。他の監査法人をご利用いただくことも可能です。Vantaは監査法人を問わず利用できます。
毎年更新が必要ですか?
Type 2レポートは対象期間が定められているため、継続的な取引では毎年の更新が事実上必要です。Vantaの継続的モニタリングにより、2年目以降の負担は大幅に軽くなります。
スタートアップでも取得できますか?
できます。VantaはもともとスタートアップのSOC 2取得支援から始まったサービスで、少人数チームでの取得実績が豊富です。
SOC 2への対応、まずは30分ご相談ください
取引先の要求に合わせて、Type 1/Type 2の進め方と監査法人の手配までご案内します。
初回のミーティングからVanta本社の担当者が同席します。
INNOOVは、製品紹介サイト『G2.com』で高評価のソフトウェアのみを取り扱っています。
Best Software by Function / Artificial Intelligence (AI)スピード感ある的確なサポート
困ったことがあったらすぐに対応!
完全オンライン対応
ビデオ会議ツールZoomを使って、完全オンラインでサポート致します。もちろん場合によっては、現地に行って対応することも可能です。
いつでもどこでも
録画動画で何度でも製品トレーニングを受けることができます。お客様の中には、トレーニング後に復習として、繰り返しご覧になる方もいます。
継続的な改善
弊社は一般的なSIerとは異なり、導入後も継続的な改善を行います。サービスを最大限に活用し、普段の業務をもっと楽にしていきます。